认识 FRP-SSH-Guard
我们的开源 SSH 防护工具:开发缘由、首个公开版本,以及 v0.0.5 的本机 SSH 防护。
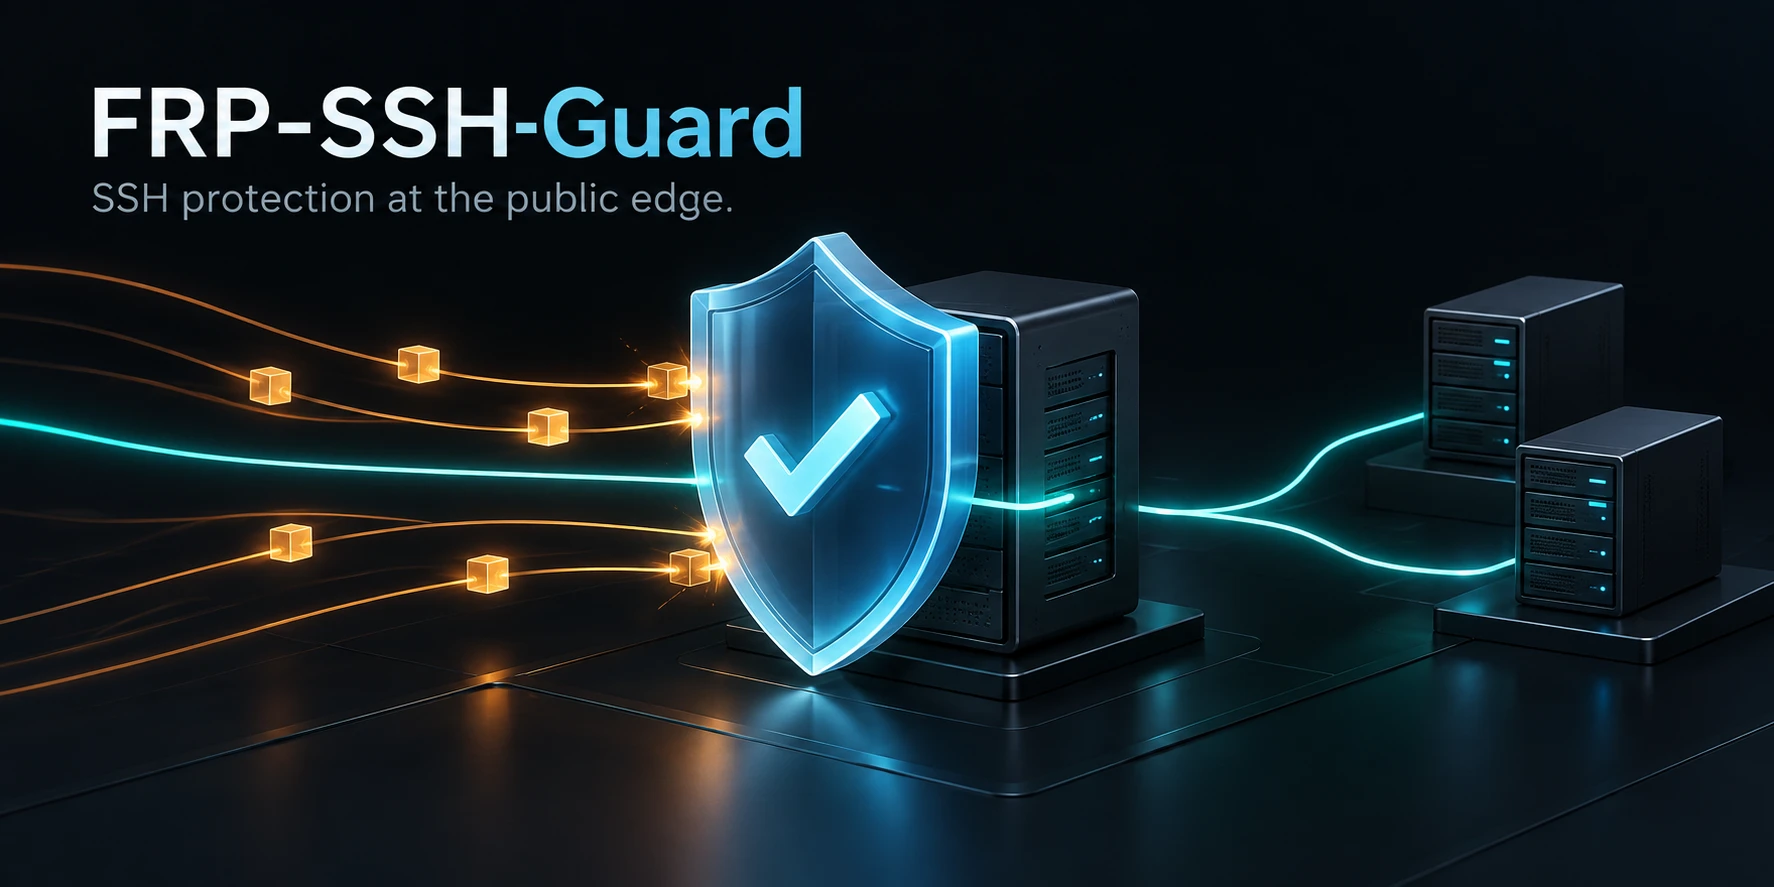
在通过 FRP 隧道运行 X-CAD 的过程中,我们遇到了一个实际的基础设施问题:公网 SSH 端口持续收到自动化连接尝试。我们因此开发了 FRP-SSH-Guard,在流量到达隧道后的内网机器之前,先在公网服务器上限制这些连接。
项目采用 MIT 许可开源,提供 Debian 安装包、完整源码和中英文文档。这篇文章介绍产品及其早期公开版本。查看 FRP-SSH-Guard 产品专页。
FRP-SSH-Guard 做什么
守卫安装在运行 frps 的 Linux 主机上,通过 nftables 限制所选 SSH 端口的新建连接。它结合按来源限速、按端口共享限速、临时封禁和重复触发后的封禁升级,并支持 IPv4、IPv6 的白名单与黑名单,方便管理员选择可信或受限的来源。
转发的 SSH 会话保持加密,守卫无法读取其中的密码或认证结果。v0.0.5 的可选监测功能读取公网服务器自身的 SSH 日志,将防护扩展到本机 22 端口。项目 README 介绍了部署方式和能力范围。
v0.0.4:首个公开版本
2026 年 10 月 17 日发布 · 预发布版本
v0.0.4 确立了公开安装包和明确的配置流程。管理员在带注释的统一设置文件中选择防护端口,校验策略,再决定何时启用。
- 提供 Debian 安装包及校验文件,可从发布标签下载完整源码。
- 提供显式启用、停用和重载命令,以及可选的限时试用。
- 已确认的设置用于后台任务和重启恢复;仅保存编辑不会改变正在运行的防护。
- 提供升级迁移、配置检查和中英文部署说明。
这一版本以预发布形式发布,当时完整的 systemd 与真实 FRP 流量验收仍待完成。阅读 v0.0.4 发布说明。
v0.0.5:本机 SSH 防护与更方便的管理
2026 年 10 月 26 日发布
v0.0.5 扩展了防护范围,也让日常管理更清晰:
- 可选的服务器本机防护。 为本机 SSH 22 端口启用连接限速,以及失败认证和无效用户登录检测。此功能默认关闭。
- 共享或独立的封禁范围。 可以让防护端口共用封禁,也可以按端口隔离自动封禁和重复触发记录。
- 集中管理设置与名单。 可编辑配置以及合并后的手动、自动白名单和黑名单位于
~/.frp-ssh-guard/,标明作用范围、来源和到期时间。 - 更细致的访问控制。 手动封禁可永久生效或定时到期,可作用于全部防护端口或指定端口。可选的可信登录学习支持本机密码、公钥及 PAM 认证。
- 升级时保留配置。 安装会导入已有名单和封禁,补齐缺失的默认设置,同时保留自定义值。发布说明记录了迁移细节,包括首次从 v0.0.4 升级时的定时器注意事项。
安装不会自动启用新防护,也不会应用尚未确认的设置。阅读 v0.0.5 发布说明并下载安装包。
最新版本
v0.0.6 现已发布。 更新内容与升级步骤已整理为独立的版本发布动态。
当前安装包、文档和项目动态,可在产品专页查看,也欢迎关注 GitHub 上的 FRP-SSH-Guard。